Habilitations
Les habilitations se consultent et se créent dans Comptes, puis Habilitations, qui a deux onglets : Rôles fonctionnels et Rôles d’accès aux données. Elles s’attribuent ensuite sur l’accès de chaque personne.
Rôles fonctionnels
Section intitulée « Rôles fonctionnels »Le rôle fonctionnel fixe ce qu’un compte peut faire dans l’instance. Il est obligatoire, et un accès n’en porte qu’un seul dans Hyperset Manager. Chaque niveau comprend tout ce que permet le niveau inférieur.
Hyperset Manager ne les nomme pas de la même façon partout : la fiche d’un accès affiche un libellé, l’onglet Rôles fonctionnels un niveau, et l’instance le nom qu’elle attribue au compte.
| Libellé (fiche de l’accès) | Niveau (Rôles fonctionnels) | Nom dans l’instance | Ce qu’il permet |
|---|---|---|---|
| Aucun accès | none |
fn_none |
Rien : le compte est conservé, sans aucun accès. |
| Consultation | viewer |
fn_viewer |
Consulter les tableaux de bord partagés ; dans Paramètres, Info et Déconnexion seulement. |
| Conception | designer |
fn_designer |
Concevoir jeux de données, graphiques et tableaux de bord, sur ses périmètres ; importer des fichiers dans les schémas ouverts au préalable ; voir les connexions, en lecture seule ; gérer les couches d’annotation. |
| Administration | admin |
fn_admin |
Administrer ses contenus, les connexions et les thèmes ; éditer les règles de sécurité au niveau des lignes (RLS) ; gérer le CSS. |
Les rôles fonctionnels sont définis par Veremes : Hyperset Manager les montre mais ne les modifie pas. L’onglet Permissions de chacun détaille ce qu’il autorise.
Dans l’instance, les niveaux se cumulent : un compte Administration y reçoit aussi fn_viewer et fn_designer. Chacun peut lire ce que son compte porte dans l’instance. Procédure : Voir son rôle fonctionnel et ses habilitations.
Voir aussi : Gérer les accès.
Rôles d’accès aux données
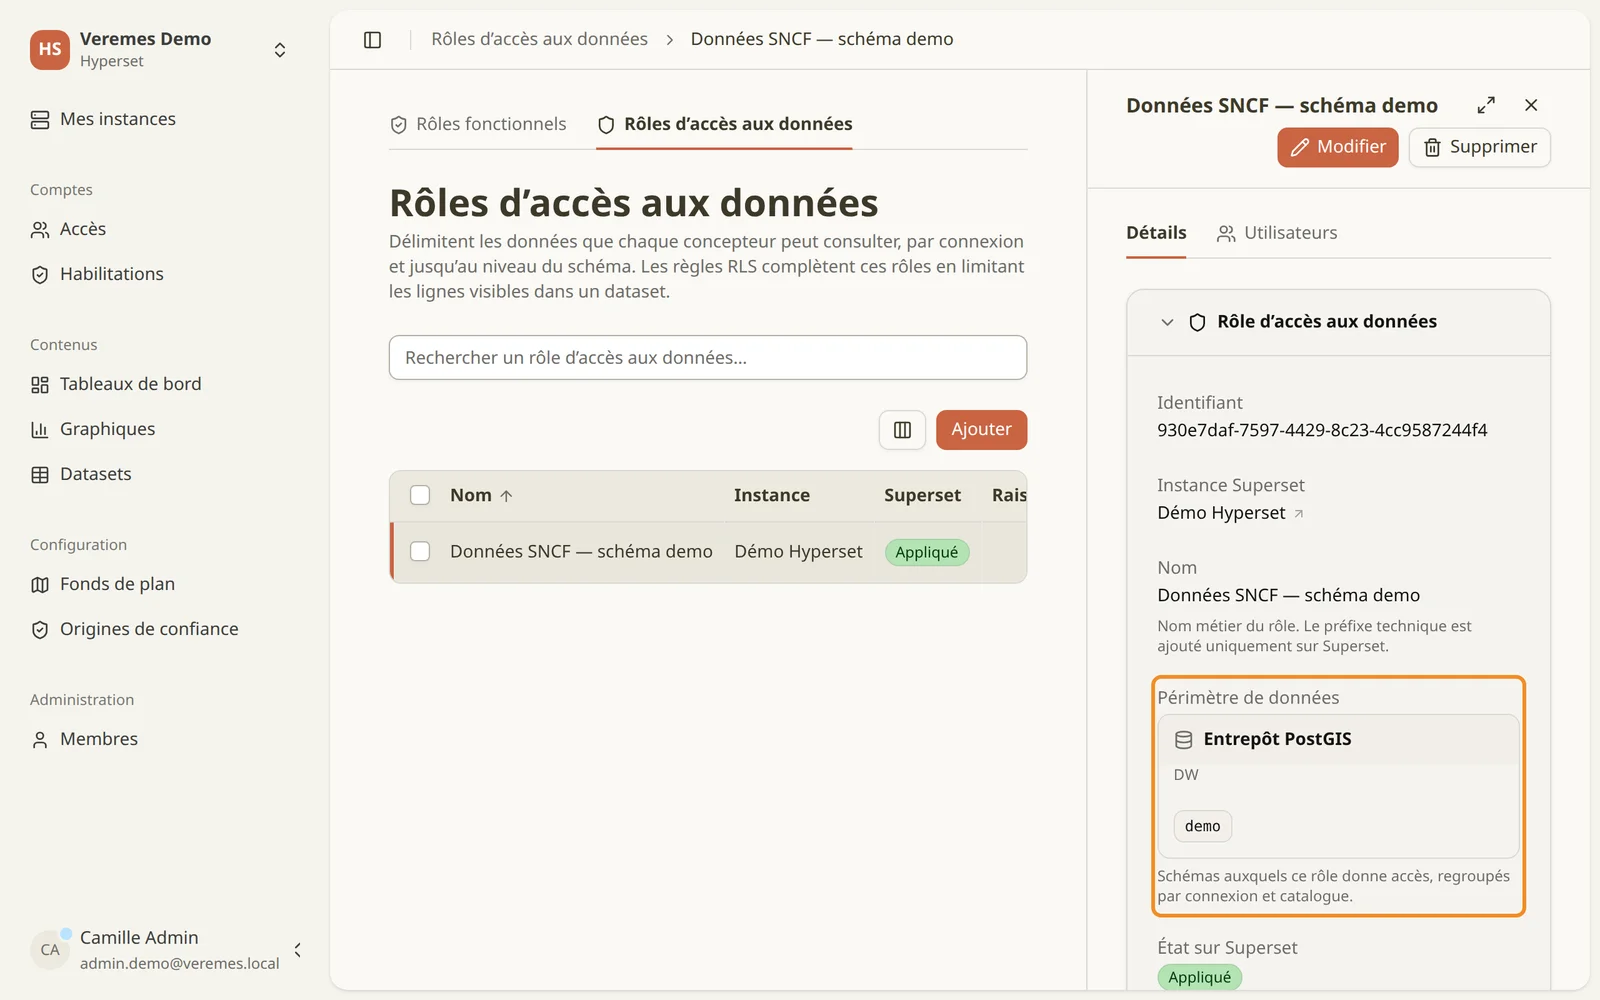
Section intitulée « Rôles d’accès aux données »Un rôle d’accès aux données ouvre un périmètre : une liste de schémas, regroupés par connexion et par catalogue. Un accès peut en recevoir plusieurs, chacun ouvrant son périmètre.
Il s’applique uniquement aux comptes Conception (fn_designer) : sans rôle d’accès aux données, un compte Conception ne voit aucune donnée. Le formulaire d’un accès le propose aussi pour Administration, qui n’en a pas besoin : un compte Administration a déjà accès à toutes les données de l’instance. Un compte Consultation n’en reçoit pas : il lit les données à travers les tableaux de bord partagés avec lui.
Pour en créer un :
- Ouvrir le formulaire. Comptes, Habilitations, onglet Rôles d’accès aux données, Ajouter.
- Le décrire. Choisir l’Instance Superset, donner un nom métier (un service, un territoire, un thème) et cocher, dans Périmètre de données, les schémas autorisés. Dans l’instance, le rôle d’accès aux données prend le nom
dr_<Nom>. - L’attribuer. Dans l’onglet Utilisateurs de ce rôle d’accès aux données, ajouter les accès qui doivent le recevoir. Le champ Rôles d’accès aux données de la fiche d’un accès fait la même chose, accès par accès.
Si aucun rôle d’accès aux données existant ne correspond au périmètre d’un projet, en créer un nouveau plutôt que d’élargir un rôle d’accès aux données déjà attribué à d’autres.
Un rôle d’accès aux données encore attribué à un accès ne peut pas être supprimé : le retirer d’abord des accès concernés.
Publication en accès libre
Section intitulée « Publication en accès libre »Une habilitation de plus, Peut publier des dashboards en accès libre (sr_public_manager dans l’instance), autorise un compte Conception ou Administration à publier des tableaux de bord consultables sans connexion. Elle s’attribue sur l’accès, si l’instance autorise le partage public.
Voir aussi : Partage public.